SaaSとオンプレミスの選び方を徹底解説
SaaSとオンプレミスの違いを軸に、導入目的・運用体制・セキュリティ要件から最適解を導きます。SaaSは必要な機能を快速利用し、運用負荷を下げやすい一方、オンプレミスは自社環境で統制しやすいのが特徴です。本ガイドでは費用設計や要件定義、移行判断の観点を客観的に整理します。
結論:SaaSかオンプレミスかは「要件の重み」で決める
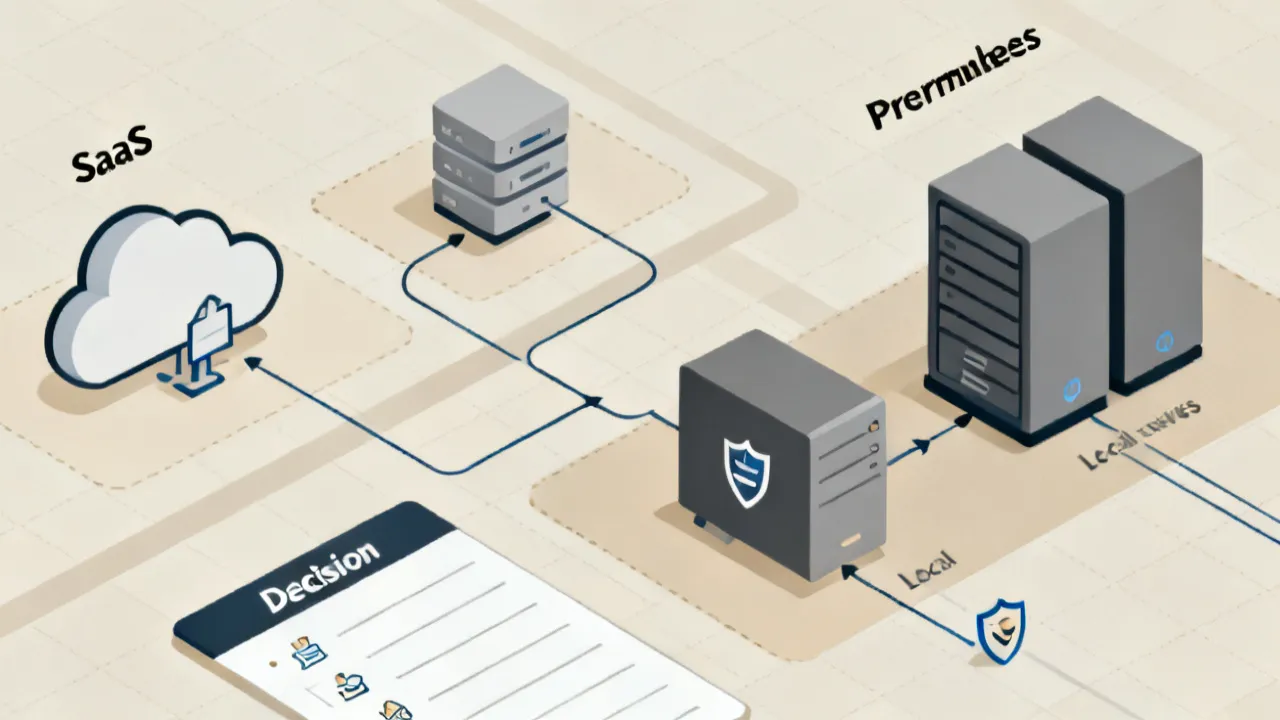
SaaS(サブスクリプション型のクラウドサービス)とオンプレミス(自社管理のサーバー環境)は、どちらが常に優れているという単純な話ではありません。重要なのは、貴社の“絶対条件”がどこにあるかです。たとえば、短期間で立ち上げたい、運用担当の稼働を抑えたい、標準機能中心でよい—といった要件が強い場合はSaaSが合理的です。逆に、ネットワーク分離やデータ保管ポリシー、監査対応、既存基盤との深い連携など、統制の要件が強い場合はオンプレミスが適合しやすくなります。
本稿では専門家の視点から、SaaSとオンプレミスの意思決定を「費用」「セキュリティ」「運用」「性能」「拡張性」「移行リスク」「ベンダーロックイン」といった観点で、できるだけ客観的に整理します。あわせて、実務で発生しやすい“判断のズレ”や、PoC/パイロットを成功させるための具体的な問い、契約・責任分界で揉めないためのチェック項目まで踏み込みます。
まず前提整理:SaaSとオンプレミスの定義
SaaSは、ソフトウェアが提供者側で稼働し、利用者はブラウザや専用クライアント経由で機能を利用する形態です。課金形態は月額・年額などのサブスクリプションが一般的で、利用規模(ユーザー数、席数、ストレージ、従量要素、APIコール数など)に応じて変動しやすい傾向があります。提供者は継続的に機能改善やセキュリティ更新を実施することが多く、利用者は基本的にサーバー運用から解放されます。ただし「設定」「権限」「データ取り扱い」「連携設計」「端末・ID管理」などは利用者側の責務として残るため、運用負荷がゼロになるわけではありません。
オンプレミスは、ソフトウェアを自社のサーバー(データセンター含む)で運用する形態です。ライセンス体系は買い切り型や、容量・ユーザー数に基づく形など多様で、インフラ、保守、更新、運用手順を含めて自社側の設計範囲が広がりやすいのが特徴です。自由度は高い一方で、アップデート適用、脆弱性対応、障害対応、バックアップとリストア検証など、品質を担保するための活動が継続的に必要になります。
さらに実務では「クラウド=SaaS」「オンプレ=自社サーバー」という単純二択よりも、IaaS(仮想基盤)やPaaS(基盤上の開発実行環境)、コンテナ、マネージドサービスなどが絡み、構成が複雑化します。そのため意思決定では、形態名よりも「責任分界がどこに置かれているか」「要件が満たされるか」を中心に捉える必要があります。
重要ポイント:比較の主戦場は「初期費用」より「総運用コスト(TCO)と体制」
意思決定でよくある落とし穴は、導入時の見た目の価格だけで判断してしまうことです。SaaSは初期の手配負荷が相対的に低くなりやすい一方、月額/年額が積み上がるため、利用期間が長いほどTCO(総所有コスト)が効いてきます。オンプレミスは初期・中期で発生する構築/更新/保守の比率が高くなりやすく、運用人員のスキル要件や障害対応の責務も含めて評価が必要です。
ここで注意すべきは、TCOの“中身”です。単にライセンス費やクラウド利用料だけではなく、次のようなコストが乗りやすい点を見落とさないことが重要です。
- 運用工数:監視、障害対応、問い合わせ対応、パッチ適用、バックアップ・復旧訓練、利用者教育
- 移行コスト:データ変換、移行ツール開発/設定、テスト、段階移行、ロールバック計画
- 連携コスト:API連携、SSO、ログ統合、帳票出力、データ品質検証
- 環境変更コスト:ユーザー増減、権限モデル変更、監査要件変更、監視項目追加
- 撤退コスト:データエクスポート、移設、再構築、再教育、契約解除手続き
このため、専門家としては「価格表」を見た上で、同じ前提(利用年数、ユーザー増減、バックアップ要件、稼働率、監査頻度、改修の必要性など)で比較することを推奨します。なお、本稿では“具体的な価格”の断定は避けます。SaaS料金やオンプレライセンスは製品・規模・契約条件(SLA、サポート範囲、データ保持期間等)で大きく変わり、未確認の価格を断定すると誤導につながるためです。
セキュリティとコンプライアンス:どちらが安心かは「設計次第」
セキュリティは「SaaSかオンプレか」だけでは決まりません。実務では、次のような設計要素が支配的です。つまり、どちらを選んだとしても「要件を満たすために必要な管理策が、どこで、誰の責任で、どのように実装・運用されるか」が本質になります。
- データの所在:データがどの地域に保管され、いつまで保持されるか(契約・設定・ログも含む)
- 暗号化:転送時・保管時の暗号方式、鍵管理(鍵の保有主体、ローテーション頻度、HSM等の有無)
- アクセス制御:権限設計、監査ログの粒度、特権ID管理、退職・異動時の停止手順
- インシデント対応:通知の期限、責任分界、復旧目標、フォレンジック支援の有無
- 監査対応:監査で必要になる証跡をどこまで提供できるか(エビデンスの形式や取得方法)
- 設定の標準化:セキュリティ設定のテンプレ化(テナント共通設定、証明書管理等)
SaaSの場合、提供者がセキュリティ運用を担う領域が増えます。その一方で、利用者側もSSO/MFA、端末管理、データ取り扱い方針など、責務範囲を明確にする必要があります。たとえば「ログインはMFA必須」「共有は権限付き」「エクスポートは監査される」「機密区分別に保存期間を制御する」といった運用ルールがなければ、SaaSは“安全そうに見えるだけ”の状態になり得ます。
オンプレミスの場合は自社が環境構築・パッチ適用・脆弱性対応を担いやすいため、運用プロセスの成熟度が結果に直結します。逆に、パッチ適用が遅れたり、例外対応が場当たり的になったりすると、SaaSよりもむしろリスクが高まることがあります。つまり「自社管理=安全」とは限らず、統制の品質が鍵です。
公的な観点では、セキュリティや監査の考え方は国際規格やフレームワークに沿って整理できます。たとえば、クラウド利用のガイダンスとして総務省や経済産業省などが公開する資料が参照されることがあります。国際的にはISO/IEC 27001(ISMS)や関連する管理策、さらにクラウドセキュリティの考え方を示すフレームワークが参照対象になることもあります。いずれにせよ、重要なのは「規格を理解しているか」よりも「管理策が実装されているか」を確認する姿勢です。
運用負荷:小規模チームほどSaaSが効きやすい
運用の観点では、SaaSはバージョン更新や基本的な保守を提供者側が担いやすい設計になりがちです。結果として、利用側は設定・権限・データ連携・利用管理に集中しやすくなります。オンプレミスは、更新計画、障害対応、バックアップとリストア検証、運用監視などが自社側に寄りやすく、体制が整っていない場合は立ち上げ後に負荷が膨らみます。
ここでの“専門家の見立て”は、単に人数だけでなく、誰が何を見て、どの手順で復旧し、誰が意思決定するかという「運用の設計」まで含めて比較すべき、という点です。運用設計が弱い組織は、オンプレを選ぶと“後から辛くなる”典型パターンに陥りやすくなります。
具体例で見ると、たとえば次のような運用が現場で発生します。
- 更新作業:オンプレではパッチ適用計画、影響範囲の検証、停止/切替手順が必要
- 障害対応:問い合わせ受付→切り分け→復旧→原因分析→再発防止の一連の流れが必要
- バックアップ運用:取得だけでなく、リストア訓練とデータ完全性の検証が必要
- 監視とアラート:閾値設計、通知先、エスカレーション規約が必要
- ユーザーサポート:設定変更、権限依頼、問い合わせの一次対応ルールが必要
SaaSであっても、利用者側で「誰が権限申請を承認するか」「利用部門からの要望をどのように優先順位付けするか」「監査ログをどの頻度でエビデンス化するか」などは発生します。したがって本当に比較すべきは「運用の主体がどちらに偏るか」であり、ゼロかどうかではありません。
性能と可用性:要求水準(RTO/RPO)を先に決める
性能や可用性は、SaaSかオンプレかよりも「要求水準」が先に必要です。たとえば、RTO(目標復旧時間)やRPO(目標復旧時点)を定めずに議論すると、後から「思ったより戻らない」「復旧が遅い」といった課題が表面化します。要求水準はビジネス要件(停止許容時間、業務の継続手段、損害額)と連動させる必要があります。
SaaSでは、提供者のSLA(サービスレベル合意)と復旧プロセスが前提になります。オンプレミスでは、冗長化設計、バックアップ戦略、運用監視、障害時手順が前提になります。いずれも、要件定義の段階で測定可能な指標に落とし込むことが重要です。
ここでの実務的なポイントは、SLAの“文言”を読むことに加え、次のような運用面の質問を投げることです。
- RTO/RPOが達成される条件:どの障害種別で、どのデータ範囲が対象か
- 復旧の実行責任:復旧操作を誰が行うのか、提供者が実施する範囲はどこまでか
- 復旧訓練や定期テスト:訓練頻度、手順、レポート提供の有無
- メンテナンス時の影響:計画停止の通知、切替の有無、影響範囲の見込み
- 性能指標:応答時間、スループット、同時接続数などの保証方法
性能は“速いか遅いか”よりも、ピーク時の挙動やボトルネックの所在が重要です。たとえば、SaaSでも利用者側の設定(インデックス設計相当、検索条件、バッチ負荷)、連携方式(同期/非同期)、データ量が性能に影響します。オンプレでも同様に、基盤スペック、ストレージ設計、ネットワーク設計、同時実行制御が効きます。結局、性能は構成全体で決まるため、PoCでは“見たいシナリオ”を必ず含めるべきです。
拡張性と柔軟性:標準機能の適合度と拡張手段を確認
SaaSの強みは、提供者が改善を継続しやすい点です。ただし、標準機能に寄り添う度合いが低い場合、要件の細部が合わず、結果的に追加の運用や工夫が必要になるケースがあります。特に、業務フローが特殊で、例外処理が多い場合は“標準への寄せ方”が重要になります。
オンプレミスは、自社の業務フローや既存システムの制約に合わせて調整しやすい反面、アップデートとの整合や保守負担が増えることがあります。ここでも焦点は「拡張の方法」です。API連携、データ連携の手段、権限モデル、ログ取得、ワークフローの組み替え可否などを、要件ベースで確認してください。
拡張性を評価するには、単に「カスタマイズできるか」ではなく、次を分解して確認するのが効果的です。
- 拡張の種類:画面・項目追加、業務ルール追加、バッチ処理、外部連携、権限拡張
- 保守の影響:アップデート時に拡張が壊れる可能性、差分管理の要否
- 開発者体験:APIのドキュメント品質、サンドボックス環境、テストツールの有無
- 運用の影響:設定変更手順の管理(変更管理)、ロールバック、監査証跡
- データモデル:カスタム項目の永続性、検索・集計の可否、移行時の扱い
SaaSで特に注意したいのは、拡張手段が“あるように見える”場合でも、実運用では制限が効くことです。たとえば、エクスポート可能な期間や粒度、イベント通知の遅延、監査ログの粒度、カスタム項目に対する制約などが、後から発覚しやすいです。オンプレでも同様に、拡張のためのコードが運用担当に属人化すると、長期的にリスクになります。
移行リスク:ゼロダウンが必要か、データ移行の難易度はどうか
オンプレからSaaSへ、またはSaaSからオンプレへ切り替える場合、最大の論点は移行リスクです。移行対象の範囲(マスタ、履歴、添付ファイル、権限、監査ログ、設定、ワークフロー)、データ整合性、移行時の停止計画、テスト体制が要になります。
一般に、移行難易度はデータ構造の複雑さと業務への密結合で増加します。例えば、カスタム項目が多い、権限が複雑、履歴が監査上重要、外部連携が多い、帳票やデータ抽出の要件が厳しい—こうした条件があるほど、移行設計は慎重に行うべきです。さらに、単にデータが移るだけでは不十分で、業務として“正しく使える状態”になることがゴールです。
移行リスクを見積もるには、少なくとも次の観点を“移行テストの項目”として定義してください。
- データ完全性:件数一致、整合性(参照整合)、必須項目、文字コード
- タイムスタンプ:作成日/更新日/履歴の扱い(タイムゾーン、保持期間)
- 権限の移行:ロールとユーザー紐付け、個別例外、特権の扱い
- 添付・ファイル:サイズ上限、ウイルススキャン、アクセス制御
- 監査ログ:移行前後での連続性、監査目的での参照性
- 連携の動作:API、バッチ、イベント通知の再設定
- 帳票・検索:出力形式、検索条件の再現性、性能劣化
移行の最大の敵は“検証不足”です。短期間で切替するほど、移行後に業務部門から「この条件では検索できない」「権限が違う」「帳票の並びが違う」といった指摘が出やすくなります。したがって、PoC段階から移行シナリオを設計し、データサンプルではなく“代表性のあるデータ”で検証することが重要です。
ベンダーロックイン:契約条件とエクスポート可能性を点検
SaaSでは、利用者がデータをどのようにエクスポートできるか、APIや連携仕様の変更に対してどのような保証があるかが重要です。オンプレミスでは、ライセンス更新の条件や、特定ベンダーの部品・運用知識への依存度が問題になります。
専門家としては、見落とされがちな次を必ず契約・技術仕様で確認することを勧めます。これは「将来困ったときのため」ではなく、「現在の設計にロックイン条件が埋め込まれているか」を早期に見抜くためです。
- データのエクスポート形式(CSV/JSON等)、粒度、期間(履歴含むか)
- ログや監査証跡の保持範囲:取得できる期間と再現性
- サービス終了時のデータ返却/削除手順:返却方式、費用負担、タイムライン
- 連携APIのバージョニング方針:破壊的変更の頻度、移行猶予期間
- サポート範囲と責任分界(障害時の切り分け)
- エクスポートの上限:件数上限、速度制限、再実行可否
ロックインの本質は「データが出せないこと」だけではありません。たとえば、業務ルールがSaaSの内部ワークフローに強く依存し、外部へ移せない場合もロックインになります。オンプレでも、特定製品の内部データモデルに強く依存して移設が難しくなるケースがあります。したがって、ロックインは“見えるデータ”だけでなく“見えない業務ルールと運用手順”まで含めて点検する必要があります。
業界動向と根拠:クラウド移行は緩やかな加速傾向
クラウドの利用は世界的に拡大しており、国内でも各種調査・公表資料で利用が広がっていることが示されています。たとえば、総務省や経済産業省などの関連資料では、クラウドの活用が政策的にも推進されている旨が整理されています。加えて、Gartnerなどの調査機関はクラウド導入が全体のIT支出に占める割合を増やし得るという見立てを繰り返し公表しています(ただし、製品別の将来を断定するものではありません)。
ただし重要なのは「加速している=全員がSaaSにすべき」という意味ではないことです。現場ではハイブリッド(併用)が一般的で、部門・業務単位で最適化されることが多いです。たとえば、基幹系や規制の厳しいデータはオンプレや専用環境に置き、周辺の業務システムやコラボレーション、ワークフローはSaaSに寄せるといった設計がよく見られます。
この“併用が多い”という現実は、意思決定の観点では次の示唆を与えます。つまり、SaaSとオンプレの二択で「正解」を探すのではなく、「どの要件をどこに置くと最もリスクが低く、コストと運用が最適化されるか」を考える必要があります。
※本稿は特定の企業の優劣を断定しません。採用判断は必ず貴社の要件に基づいて行ってください。
比較表(補足):SaaSとオンプレミスの意思決定指標
| 観点 | SaaS | オンプレミス |
|---|---|---|
| 初期立ち上げ | 設定中心で短期間化しやすい傾向 | 構築・検証が必要で期間が伸びやすい |
| 運用の責務 | 提供者側が保守を担う領域が増える | 更新・監視・復旧を自社で設計・実行 |
| セキュリティ管理 | 責任分界(顧客側設定も含む)を明確化 | 自社環境で統制しやすいが運用品質が鍵 |
| 可用性/復旧 | 提供者のSLAに依存(契約確認が重要) | 冗長化・バックアップ設計が必須 |
| コストの見え方 | サブスクが積み上がる(利用年数で評価) | 構築・保守・更新で中良いを評価 |
| 拡張・カスタマイズ | 標準適合と拡張手段(API/連携)を要確認 | 調整しやすいが保守負担が増えやすい |
| 撤退時の負担 | エクスポート・終了手続きの確認が重要 | 移行設計次第で自社コストが発生 |
条件/要件整理:導入前に“決めるべきこと”チェック
比較の結論を出すには、要件定義での選別が必要です。SaaS/オンプレミスのどちらを選ぶにせよ、少なくとも次の条件を先に確定させてください。
- 目的:コスト最適化か、速度重視か、統制重視か
- データ分類:機密度と保存期間、監査要件
- ネットワーク要件:閉域/分離、アクセス経路
- 運用体制:誰が監視し、誰が意思決定するか
- 移行計画:対象範囲、停止許容、テスト方法
- 契約条件:SLA、責任分界、データ返却/削除
ここで実務的には「要件」をさらに“絶対条件”と“選好条件”に分けると議論が前に進みます。絶対条件は満たさなければ導入できない要件(例:データ保管地域、監査ログ保持期間、閉域アクセス要件など)で、選好条件は満たすと望ましい要件(例:画面の使いやすさ、拡張のしやすさ、運用の快適性など)です。
手順ガイド:SaaS/オンプレを比較して最適化する
ここからは、意思決定を実務に落とすための手順を提示します。重要なのは、段取りを固定し、評価軸を同一化することです。比較がブレると、最終判断が“感覚”に戻り、後から説明が効かなくなります。
- 要件を“絶対条件”と“選好条件”に分ける
- 業務フローとデータの流れを棚卸しする(入力→処理→保存→参照→出力)
- セキュリティ要件を責任分界まで分解
- 可用性/復旧の目標値(RTO/RPO)を設定
- 連携要件(API、SSO、ログ、帳票)を仕様として確認
- 概算TCOを“同一前提”で作成(利用期間、人数変動、運用工数)
- PoC/パイロットで性能と運用を検証
- 契約条件(エクスポート、SLA、終了時対応)を点検
- 移行計画とロールバック手順を定義
- 最終判断と段階導入(必要ならハイブリッド化)
PoC/パイロットを成功させる:見るべき“現場の問い”
PoCはデモの延長になりがちですが、意思決定のためのPoCは「現場で起きる問題」をどれだけ再現できるかが勝負です。SaaS/オンプレどちらであっても、PoCで確認すべき問いを整理します。
- 権限は期待通りに動くか:ロール設計、個別例外、特権管理、退職時の停止
- 監査ログは必要な粒度で取れるか:誰が何をいつしたか、保管期間、エビデンス取得
- 連携の失敗時はどうなるか:同期失敗、タイムアウト、リトライ、エラー通知
- データ移行は再現性があるか:件数一致、整合性、履歴の扱い
- ピーク負荷で性能は崩れないか:同時操作、バッチ処理、検索の挙動
- 運用は回るか:アラートの運用、問い合わせ対応フロー、変更管理
- アップデート影響をどう扱うか:SaaSは提供側、オンプレは自社側の影響評価
特に連携は、単体性能よりも“全体設計の品質”が重要です。同期連携は遅延の影響が増え、非同期連携は整合性やリトライ設計が必要になります。PoCで連携の失敗パターンを少なくとも数件再現し、ログや通知、復旧の手順を確認するのが有効です。
セキュリティ要件の具体化:責任分界表を作る
セキュリティは設計次第と述べましたが、実務では「誰が何を担うか」を書面化しないと揉めます。SaaS/オンプレどちらでも、責任分界(Shared Responsibility)の範囲を整理し、要件を満たすために必要な活動を列挙することが重要です。
たとえば、次のような表を作ると議論が前に進みます。
- 提供者側:基盤の物理/ネットワーク防御、ホスティング、基盤パッチ、SaaSアプリの脆弱性対応、SLA運用
- 利用者側:SSO/MFA設定、権限設計、データ分類と保管方針、端末/ブラウザの制御、データの入力・エクスポート運用、監査エビデンスの取得
ここに“追加で必要な活動”が漏れやすいです。たとえば、SaaSではログの外部転送やSIEM連携が必要になる場合があります。オンプレでは、OS/ミドルウェアのパッチ適用と証跡管理が必要になる場合があります。つまり、技術だけでなく運用・証跡の観点まで含めて整理する必要があります。
可用性の設計:SLAを“契約文言”から“運用可能な形”へ落とす
SLAは契約書の文言として提示されますが、現場では「そのSLAが運用として回るか」が重要です。たとえば、SaaSのSLAが高くても、復旧時に利用者側の設定が影響して復旧が遅れることがあります。オンプレでも、冗長化しているのに切替手順が未整備だと復旧が遅れます。
可用性の評価では、次の質問が有効です。
- 障害時の連絡ルート(誰に連絡し、どの時間でエスカレーションするか)は定義されているか
- 復旧手順はドキュメント化され、訓練されているか
- 復旧後の確認(データ完全性、業務動作)手順はあるか
- 計画メンテナンス時の影響はどれくらいか
- 過去の重大インシデント事例から学べることはあるか
特にオンプレでは“訓練不足”が致命傷になりやすいです。単にバックアップを取っているだけでは、リストアに時間がかかったり、必要なデータが復旧できなかったりすることがあります。よって、復旧テストを計画に組み込み、定期的に実施することが必要です。
コスト比較の実務:TCOに“隠れるコスト”を入れる
専門家がTCOを作るとき、最初に確認するのは「何をTCOに含めるか」です。比較が不公平になるのは、どちらか一方にのみ含まれる“隠れコスト”が発生している場合です。以下は、実務で見落とされがちなコスト例です。
- 教育・定着:権限設計や運用手順の変更に対する教育
- 連携開発・保守:API連携、ジョブ、エラー処理、ログ統合
- 監査対応の作業:証跡取得、レポート作成、保管期間の整合
- 変更管理:SaaSなら設定変更管理、オンプレなら設定変更とリリース管理
- 撤退準備:データエクスポートの方式確認や、移行手順の確立
また、利用年数によって結論が変わることがあります。たとえば、短期導入で効果を出す場合はSaaSが有利に見えることが多いです。一方で、長期運用で“自社側に構築した連携”が増えると、オンプレの優位が見えてくる場合があります。ただしこれは製品や組織の運用成熟度に依存します。だからこそ「同一前提」でTCOを作ることが重要です。
拡張性の見極め:標準機能“だけ”で足りるか、代替手段はあるか
SaaSの拡張性評価は、「できる/できない」だけでなく、「どの代替手段で要件を満たすか」を見極めることが重要です。たとえば、ワークフローの細部が足りない場合に、次の代替で吸収できるかどうかがポイントです。
- API連携で処理を外部化できるか(非同期ジョブ等)
- データ移送や同期を工夫できるか(ただし整合性が必要)
- 帳票は外部生成に切り替えられるか
- 権限モデルは連携で補えるか
- ログ要件はSIEMや外部監視で補えるか
オンプレでも、カスタマイズを増やすほど保守負担が増えます。カスタマイズが多いと、アップデートの適用時に差分が衝突しやすくなります。したがって拡張性の評価では、拡張の“コスト”と“継続性”を同時に見積もる必要があります。
移行リスクを下げる設計:データモデルと業務ルールを分けて考える
移行リスクは「データを移す難しさ」と「業務ルールを再現する難しさ」に分かれます。データモデルの移行は技術的に見えやすい一方、業務ルール(承認フロー、例外処理、権限、監査の見え方)は見えにくく、後から崩れることが多いです。
したがって移行計画では、次を分けて検討してください。
- データ移行:構造変換、履歴の扱い、IDの整合、重複排除
- 設定移行:権限、テンプレート、通知設定、監査設定
- 業務ルール移行:ワークフロー、例外処理、委任、承認条件
- 連携移行:APIエンドポイント、バッチ処理、データ品質検証
さらに、移行では“停止時間”だけでなく、“業務への影響度”を定義することが重要です。ゼロダウンが絶対条件なら、段階移行や二重化、同期期間を設計する必要があります。停止許容があるなら、より現実的な移行計画を選べます。
ベンダーロックイン対策:設計段階で“抜け道”を作っておく
ベンダーロックインは、後から契約を結び直すだけでは完全に解消できません。設計段階で抜け道を作っておくことで、撤退時のコストとリスクを大幅に下げられます。
具体策としては、次のような考え方が有効です。
- 共通IDの設計:顧客ID、取引先ID、ユーザーIDなどを一貫性ある形で持つ
- データの外部化:重要なマスタや履歴を定期的に外部へエクスポートし保持する
- ログの外部統合:SIEMやログ基盤へ外部転送して監査可能にする
- API利用の抽象化:連携処理を自社側でラップし、API変更に耐える
- エクスポート手順の定期テスト:年1回でもよいので実際に出せることを確認する
オンプレでも、ロックインは起こります。特定ミドルウェアに依存し過ぎて、移設時に大きな負担が出るケースや、運用知識が特定個人に属人化し、撤退の実行力が落ちるケースなどです。したがってロックイン対策は、形態に依らず“運用と設計”として進める必要があります。
ハイブリッド運用(併用)の現実解:適材適所の設計
実務ではハイブリッドが多いと述べました。ここでは、なぜハイブリッドが選ばれやすいのかを要件の重みで説明します。ハイブリッドは「妥協」ではなく、「要件の違いをそのまま反映した最適化」です。
例えば次のような切り分けが成立します。
- オンプレに置く:高度な統制が必要なデータ、閉域が必須、既存基盤との密結合が強い
- SaaSに置く:標準業務で早期導入したい領域、運用負荷を抑えたい領域、利用ユーザーが増減する領域
- 共通基盤:ID管理(SSO)、ログ統合、データ分類管理などの横断機能は可能な限り統一
ただしハイブリッドは、統合設計(ID、ログ、データ、ネットワーク)が弱いと“二重運用”になり、逆にコストが膨らむことがあります。したがってハイブリッドを選ぶなら、統合方針(共通化する範囲と、分離する範囲)を最初に決めることが重要です。
またハイブリッドでは、障害時の切り分けも難しくなります。例えばSaaS側の問題か、連携経路の問題か、自社側の設定問題かを切り分けるログが必要です。切り分けができないと、復旧が遅れ、結果として可用性要件を満たせない可能性があります。よって、ハイブリッドでは“観測性(Observability)”を強化する設計が特に重要です。
よくある判断ミス:専門家が現場で見かけるパターン
- “価格だけ”で比較する:運用工数や移行費、教育費を後で積み上げがち
- 責任分界を曖昧にする:障害時や監査時に揉める原因になる
- データ移行の難易度を軽視する:移行テスト不足で品質が落ちやすい
- ログ/監査要件を後回しにする:後から追加するとコストが増える
- ハイブリッドを検討しない:適材適所が見えなくなる
- PoCが“デモ”で終わる:現場の失敗パターンが検証されず、本番で困る
- 契約の出口(撤退条件)を確認しない:後からエクスポートできずにコストが爆増
FAQs
Q1. SaaSとオンプレミスは結局どちらが安全ですか?
A. 一概には言えません。重要なのは、責任分界・暗号化・アクセス制御・監査ログ・復旧手順など、管理策が要件を満たすかどうかです。契約と技術仕様の確認が安全性の差を生みます。加えて、利用者側の設定(権限、SSO/MFA、データ取り扱い運用)が適切かどうかも同じくらい重要です。
Q2. オンプレミスの方が自由にカスタマイズできますか?
A. 一般にカスタマイズの自由度は高くなりやすいですが、更新時の追従や保守負担が増えます。SaaSでもAPI連携や設定変更で代替できる場合があります。重要なのは“自由度”よりも“継続的に運用できる形で要件を満たせるか”です。
Q3. SaaS導入で“利用開始までの期間”は短くなりますか?
A. 短くなることが多い傾向はあります。ただし、SSO、権限設計、データ移行、連携テストなど準備が必要です。要件と準備範囲によって変わります。とくに監査ログのエビデンス設計や、連携失敗時の運用設計が後回しになると、実利用開始は想定より遅れることがあります。
Q4. ハイブリッド運用(併用)はおすすめですか?
A. 多くの組織で実務的な選択になります。たとえば、機密性の高いデータはオンプレ、標準業務はSaaSなど、要件の重みに応じて役割分担する設計が有効です。ただし統合(ID、ログ、ネットワーク、運用ルール)を最初に設計しないと二重運用になります。
Q5. TCO比較はどう作ればよいですか?
A. 利用年数、運用工数(監視・障害対応・教育)、移行費、更新費、連携開発費、撤退時の費用まで同一前提で整理するのが基本です。価格表だけで結論を出さないことが重要です。さらに、運用工数は「担当者が何時間使うか」ではなく「意思決定やエスカレーションが発生する頻度」まで織り込むと精度が上がります。
Q6. ベンダーロックインはどのように抑えられますか?
A. データのエクスポート仕様、APIのバージョニング方針、終了時のデータ返却と削除手順を契約で確認することが中心です。さらに、連携方式の標準化(共通ID、ログ形式など)も効きます。実際には“エクスポートできることのテスト”まで定期的に行うと、撤退リスクを現実的に下げられます。
まとめ:SaaSとオンプレミスは“目的に合わせて組み合わせる”時代
SaaSとオンプレミスは、どちらか一方が正解というより、要件の重みと運用体制の成熟度によって最適解が変わります。短期で成果を出しつつ運用負荷を抑えたいならSaaSが有力になり、統制の強さや既存基盤との整合が不可欠ならオンプレミスが適合します。そして実務ではハイブリッドが選ばれることも多く、最終的には「セキュリティ責任分界」「RTO/RPO」「移行計画」「TCOの前提統一」という軸で判断するのが、最も再現性の高いアプローチです。
次の一歩としては、まず貴社の“絶対条件”を箇条書きで明文化し、SaaS/オンプレ双方の要件適合性を比較表に落としてみてください。その作業こそが、結果的にコストとリスクを最小化する近道になります。さらに可能なら、PoC段階で権限・監査ログ・連携失敗・復旧手順・移行テストといった“失敗しやすい論点”を検証し、契約の出口(撤退条件)まで含めて確認することで、意思決定の質が一段上がります。