SaaSとオンプレミス選定の実務ポイント
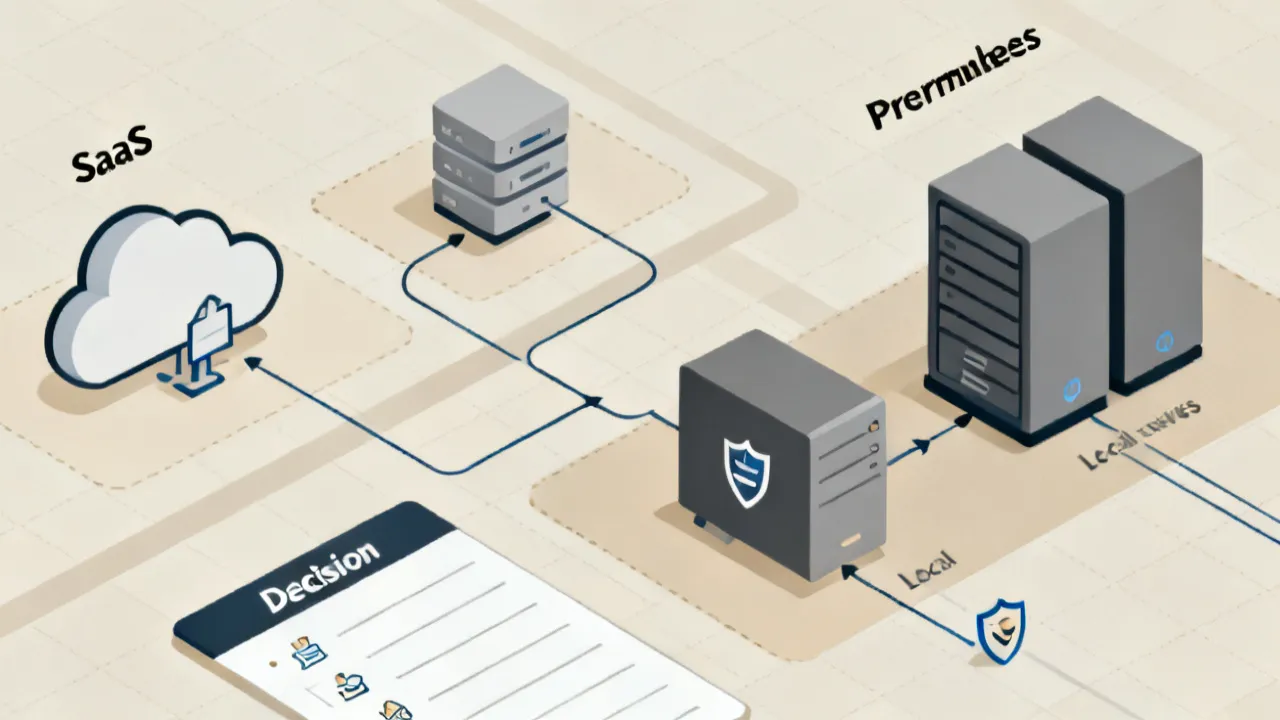
SaaSとオンプレミスの違いを、セキュリティ要件・運用負荷・導入費用の観点から客観的に整理し、意思決定の型を示します。背景として、SaaSは初期導入を軽くしやすい一方、オンプレミスは自組織の管理範囲を広げやすい設計です。要件定義から移行計画、運用体制まで一貫して比較します。
結論:SaaSかオンプレミスかは「要件の優先順位」で決まります
企業の情報システム導入において、SaaS(クラウド型)とオンプレミス(自社設置型)のどちらを選ぶべきかは、「技術の流行」ではなく、セキュリティ要件、可用性方針、運用体制、データガバナンス、コストの見通しといった要件の優先順位で決まります。ここでは、業界の実務者が意思決定に使う観点を中心に、両者を比較しながら判断プロセスを解説します。
最重要論点:セキュリティとデータ管理の設計思想
SaaSとオンプレミスは、セキュリティの「責任分界(誰が何を担うか)」の前提が異なります。一般にSaaSでは、アプリケーション運用や基盤の一部が提供側に集約されるため、利用者側は認証・権限制御、ログの活用、データ取扱いポリシー、そしてベンダーのセキュリティ姿勢を重点的に確認する必要があります。一方、オンプレミスでは、ネットワーク分離、パッチ適用、監視、バックアップ、物理・環境管理まで自組織で設計・運用します。結果として、オンプレミスは「自社が握れる範囲」が増える代わりに、運用負荷と責任も増える傾向があります。
ここでのポイントは、単なる“どちらが安全か”ではありません。貴社の統制要件(監査、保存期間、暗号化方針、アクセス管理、インシデント対応)に対して、どのモデルが確実に満たせるかです。監査対応の観点では、SaaSでもオンプレミスでも、証跡(ログ)と統制手順が揃っているかが重要です。
さらに実務では「セキュリティ要件」を、抽象的な言葉としてではなく、具体的なコントロールに落とし込みます。例えば次のように問いを変えると議論が進みやすくなります。
- 保存期間:監査ログは何ヶ月/何年保持すべきか。SaaS側で保持されるのか、利用側がエクスポートして保存するのか。
- 改ざん耐性:監査ログを保存する場所は変更され得ないか。WORMストレージのような“書き換え困難”な要件を求めるのか。
- 暗号化:保存時(at rest)・転送時(in transit)の暗号化は保証されるか。鍵管理(KMS等)は提供側か利用側か。
- アクセス制御:誰がどの粒度で見られるか(閲覧のみ、更新、削除、エクスポート権限など)。職務分掌(SoD)の要件に合うか。
- インシデント対応:重大障害や漏えいが疑われた際、ベンダーはどのタイミングで通知し、どこまで情報提供するか。
このように要件を「コントロール」として定義すると、SaaSの責任分界とオンプレミスの責任分界が比較しやすくなります。SaaSが提供側として強い領域(基盤のパッチ適用、脆弱性対応の迅速性、標準化されたセキュリティ機能)もありますが、利用者側が責任を負う領域(権限設計、運用手順、データ保持方針、エクスポートの管理など)を曖昧にすると、後から監査で指摘されやすくなります。
またデータ管理では、単に「データを置けるか」だけでなく、データライフサイクル(作成〜利用〜保管〜削除)が統制できるかが重要です。例えば、SaaSでは削除操作が“論理削除”なのか“完全削除”なのか、保持期間があるのか、バックアップから復元されるリスクをどう扱うか、といった論点が出ます。オンプレミスでもバックアップやログの保持、テープ運用のような保管形態によって同様の論点が存在しますが、自社運用のため設計を反映しやすい場合があります。
次に重要:運用体制と人材の前提(属人化の有無)
導入後の生産性は、プロダクト選定だけでなく運用設計で大きく変わります。SaaSは、サーバー調達やOS・ミドルウェア更新などの一部が減ることが多く、運用担当者の手戻りを抑えやすい反面、管理画面や運用手順がベンダー仕様に依存するケースがあります。オンプレミスは、運用自体を自社で設計できる一方、障害対応や定期更新、性能監視、容量計画まで専門性が必要になりやすく、担当者のスキル差が表面化しやすい傾向があります。
実務では、導入前に「誰が」「いつ」「何を」実施するか(運用SOP)を具体化し、SaaS/オンプレミスのどちらが自社要件に合うかを比較します。特に、障害時の一次切り分け手順、エスカレーション先、バックアップからの復旧フローは、早い段階で確認する価値が高いです。
ここで実務的に見落とされがちな点は、「運用の対象」が違うことです。SaaSではサーバーそのものの運用が減る一方で、アプリ設定、連携、ID基盤、データ連携バッチ、権限制御、通知フローといった“アプリ周辺の運用”が増えます。オンプレミスでは逆に、アプリ周辺だけでなくサーバー・ミドルウェア・ネットワーク・ストレージの運用が増えます。
たとえばSaaSの運用SOPでよく必要になる項目は以下のようなものです。
- 障害時の切り分け:設定ミスなのか、外部連携の失敗なのか、ID連携の問題なのか、ベンダー側障害なのかを判定する基準を決める
- 問い合わせ手順:ベンダーサポートへ連絡する際の情報(ログ、構成、リクエストID、発生時刻など)をテンプレ化する
- 更新の影響評価:ベンダー提供のアップデートが仕様変更を含む場合、どのテストを事前に実施するか
- データバックアップ方針:自動バックアップがある場合でも、利用側が持つべき“復旧可能データ”の定義を決める
- 権限・ユーザー管理:入退社・異動に伴う権限変更を、SSO/SCIM等と連動させる設計にするか、運用で補うか
オンプレミスの運用SOPでは、より物理的・技術的な項目が増えます。
- パッチ管理:脆弱性対応の優先度と適用タイミング、検証手順、ロールバック方針
- 監視設計:死活監視だけでなく、性能劣化・ディスク枯渇・ジョブ失敗・キュー滞留などの兆候検知
- バックアップ:世代管理、リストアテスト頻度、バックアップ対象の範囲(DB/ファイル/設定/証明書)
- 容量計画:ログ肥大化や履歴保持によりストレージが増える前提の設計
- 復旧計画:DR(ディザスタリカバリ)のRPO/RTO目標と、代替手順(縮退運転含む)
ここで重要なのは、属人化を避けることです。どちらのモデルでも「特定の担当者だけが分かっている」状態はリスクになります。属人化を防ぐには、運用SOP、チェックリスト、監査ログの確認手順、連携障害時の切り分け表などを、可能な限り標準化し、運用教育を仕組みに組み込むことが求められます。
費用観点:見積は“初期費用”より“総コスト”で比較する
料金体系には幅がありますが、一般論としてSaaSはサブスクリプション(利用課金)形式になりやすく、初期費用を抑えやすい一方、利用規模に応じて費用が増える構造です。オンプレミスは初期投資(サーバー、ストレージ、ネットワーク、運用基盤)や、保守契約、さらに運用人件費が含まれやすく、費用の形が違います。そのため比較では、単年度の支出だけでなく、3年〜5年を見た総保有コスト(TCO)の考え方が有効です。
また費用は「見積金額」だけでなく、間接費(機会損失、追加開発、テスト工数、運用人員の追加、監査対応費用)を含めて捉えると、後で判断がぶれにくくなります。SaaSは初期が軽い分、追加機能のオプション、データエクスポート費用、連携に必要な追加ライセンス、問い合わせ回数に応じた課金など、見積時点で想定されにくいコストが出ることがあります。
逆にオンプレミスは、初期投資だけでなく、運用の継続費用が大きくなります。例えば次の費用はしばしば見落とされます。
- 運用人材の採用/教育/定着にかかるコスト
- 監視・ログ基盤の追加(ログ保持や検索要件に応じて増える)
- 予備機、バックアップメディア、DR環境(テスト含む)
- 更新計画:ハード更新、ミドル更新、EOL対応
- セキュリティ対策の周辺工数:証明書運用、脆弱性対応、監査対応
なお、価格や費用の具体額は、契約形態(ユーザー数、機能範囲、データ量、連携数、保守範囲)で変動します。したがって、見積時には「含まれるもの/含まれないもの」をベンダーに明確化して、同じ前提で比較することが重要です。
さらに、TCO比較では「費用の時間構造」を可視化することも有効です。例えば、SaaSは月額・年額で平準化されやすい一方、オンプレミスは初期にまとまった支出が出やすいです。この違いは、キャッシュフローや予算規程の都合に影響します。財務部門が意思決定に関わる場合は、単純な総額だけでなく支出タイミングも合意形成の材料になります。
機能面:カスタマイズと統合(ERP/ID基盤/ログ基盤)の現実
多くの企業がぶつかるのは、要件の“ぴったり一致”ではなく、既存システムとの統合です。SaaSはAPI連携や標準連携が整っている場合、導入が速くなることがありますが、標準機能にない要件は設定で吸収できる範囲と、追加開発が必要な範囲を切り分ける必要があります。一方、オンプレミスは自由度が高い一方で、連携方式や周辺システムの変更範囲が広がり、結果として開発・テストの工数が膨らむことがあります。
業界実務では、要求を「Must/Should/Could」に分類し、SaaSで実装可能な範囲と、オンプレミスで初めから対応するべき領域を仕分けます。ここでの判断が曖昧だと、後から追加費用やスケジュール遅延として現れやすいです。
ここで重要なのは、「統合」と言っても統合の種類が複数あることです。単にデータをつなぐだけでなく、次の観点まで含めて評価する必要があります。
- ID統合:SSO/多要素認証(MFA)/SCIM等。退職者アカウントの停止や権限棚卸しをどう行うか
- データ統合:取込・出力の頻度、整合性(重複排除、更新順序)、タイムゾーン/文字コード
- イベント統合:通知(Webhook)やキュー連携など、リアルタイム性の要否
- ログ統合:どのログがどこに出るか、監査のための相関(相手システムとの突合)
- 運用統合:障害時の切り分けやリカバリの手順を、連携先も含めて定義する
例えばID統合が不十分だと、SaaSでは「認証できるが、監査上のアクセス経路が説明できない」といった事態が起こり得ます。逆にオンプレミスは、接続方法を自由にできる分、設計の自由度が高すぎて“後で整合性を取るのが大変”になりやすいです。したがって、統合設計では早期から「監査で説明できる形」を目標に据えるとブレが減ります。
ログ基盤についても同様です。SaaSは標準ログを提供しますが、監査要件に応じてログの集約、保持、検索、アーカイブが必要になります。その際、ログをSaaSの機能内に閉じるのか、別のSIEM/ログ基盤に集約するのか、検索要件(粒度、期間、フィールド)をどこが満たすかを決めないと、PoCでうまくいっても本番で手戻りが起こります。
リスク評価:ベンダーロックインと移行可能性を冷静に見る
SaaS/オンプレミスのどちらにも固有のリスクがあります。SaaSでは、データ形式、エクスポート可否、APIの提供範囲、契約条件により移行の難易度が変わります。オンプレミスでは、特定機器・特定ミドルウェアへの依存、運用属人化、更新計画の遅れなどがリスクになり得ます。
したがって、比較では「将来の移行可能性」を先に問いかけます。具体的には、データのエクスポート形式、定期的なバックアップの持ち出し可否、ログの保持期間、移行テストの計画を確認することが有効です。
移行可能性の評価では、単に「データが出せるか」だけでなく、移行した後に同じ運用・監査が成立するかも重要です。例えば、SaaS側のデータ抽出が可能でも、エクスポート形式が複雑で加工に大量工数がかかる、権限情報が復元できない、監査ログが相関できない、というケースがあります。オンプレミス側も、自由度が高い代わりに構成が複雑になると移行や更新が難しくなります。
また、SaaSの契約条件(サポート終了、機能変更、料金改定、データ返却/削除条件、監査ログの扱い)が移行リスクに直結します。これらは契約書だけでなく、実運用でどのように運用されるか(SLAの中身、通知の粒度、障害時の責任範囲)も含めて評価すべきです。
移行リスクを下げる実務としては、次のような対応が挙げられます。
- データモデルと主キー/外部キーの設計を明確にし、連携先が依存しすぎないようにする
- エクスポートの頻度と、復元テストを運用に組み込む(年1回などでもよいが必須化)
- 権限情報・グループ情報の扱いを要件化する(再構築が可能か、エクスポートに含まれるか)
- ログの相関に必要なID(リクエストID、ユーザーID、連携ID等)を統一する
- 契約上の“データ削除の証明”や“返却/削除の完了条件”を確認する
意思決定プロセス:短いPoCより“要件テスト”を優先する
導入前のPoC(試用)は有効ですが、短期のデモでは見えにくい論点があります。業界では、要件テスト(セキュリティ、権限、監査ログ、性能、連携、運用)を中心に設計することで、判断精度が上がります。例えば、以下のような観点をテストケースとして用意します。
- ユーザー/ロール設計が監査要件(閲覧・変更・削除)に対応できるか
- ログ取得・保管・検索が運用要件に合うか
- バックアップ・復旧の手順と責任分界が明確か
- 既存のID基盤(SSO等)との連携が想定通りか
- 性能(ピーク時の応答、バッチ処理の可否)の見通し
このように、SaaSとオンプレミスの比較は“体験”より“要件充足”に寄せるほど、後工程の手戻りを減らせます。
さらに要件テストを実効性のあるものにするには、テスト設計の段階で「合否基準」を定めることが重要です。例えば、性能なら単に応答が速い/遅いではなく、ピーク時の応答時間、同時ユーザー数、バッチ処理の実行時間、タイムアウト条件、リトライ挙動などを条件として示します。権限なら、単に“ロールがある”ではなく、監査ログにどの操作がどう記録されるか、削除操作やエクスポート操作がどの権限に紐づくかまでを合否基準に含めます。
要件テストには“疑似運用”の要素を入れると効果が高いです。例えば、連携障害を疑ったときに運用担当がどれだけ早く原因を特定できるか、復旧手順がSOP通りに実施できるか、ベンダーから必要な情報がどのタイミングで得られるか、といった観点を、実際のオペレーションに近い形で検証します。
条件/要件別の目安:どちらが適しやすいか
厳密にはケースごとに異なりますが、一般的な傾向として整理します。
- SaaSが選ばれやすい傾向:導入までの期間短縮が優先、標準機能で要件を満たしやすい、運用人材を厚く確保しにくい、API連携や標準連携で統合できる。
- オンプレミスが選ばれやすい傾向:強い統制要件(保存・アクセス・ネットワーク制約等)があり、インフラ運用を自社で設計できる、特殊な連携や大規模な既存改修が前提にある、良いにわたる設備投資の計画がある。
重要なのは、どちらか一方が“常に上位”ではないという点です。要件が変われば、最適解も変わります。
実務では、次のような要件優先度が見えてくると、判断が早くなります。
- 優先度が「スピード」:標準機能と連携要件が揃えばSaaSが有利になりやすい
- 優先度が「統制」:ログ保持・ネットワーク制約・データ返却/削除の要件が厳しい場合、オンプレミスまたは強い管理機能を備えたSaaSが必要
- 優先度が「安定運用」:既存の運用体制が成熟している場合オンプレミスが馴染みやすい。逆に運用体制が薄いならSaaSが有利になることがある
- 優先度が「将来の変更容易性」:移行可能性とAPI/データ抽出の設計が整う方を選ぶ
比較表(補足):SaaS/オンプレミスの要点整理
以下は、意思決定に役立つ観点の比較です(価格の数値は契約条件で変動するため、ここでは前提の違いに焦点を当てます)。
| 観点 | SaaS | オンプレミス |
|---|---|---|
| 責任分界(一般的傾向) | 提供側が基盤・アプリ運用の一部を担う。利用者は認証・権限・データ運用を中心に確認。 | 利用者がインフラ〜運用の多くを自社で担う(パッチ、監視、復旧手順など)。 |
| 導入までの期間 | 契約・設定が揃えば比較的短くなることが多い。 | 調達・構築・検証が必要になりやすい。 |
| 運用負荷 | サーバー運用の比重は下がりやすいが、管理範囲はベンダー仕様に依存。 | 運用の自由度が高い一方で、体制整備と継続負荷が増えやすい。 |
| コスト構造 | サブスク中心になりやすく、利用規模で変動。 | 初期投資+保守+運用人件費の比率が高まりやすい。 |
| 移行可能性 | データ出力・契約条件・API提供の確認が重要。 | 自社運用のため移行設計はしやすいが、更新計画が必要。 |
| 監査・統制 | ログ・保管・証跡の提供範囲と運用手順を要確認。 | 自社で証跡設計しやすいが、運用の品質が鍵。 |
ステップ別ガイド:SaaSとオンプレミスを比較して決める
以下は、実務で再現性のある進め方です。
- 要件の棚卸し:セキュリティ(保存、暗号化、アクセス)、可用性、監査、連携、運用体制を明文化。
- 現行環境の前提整理:ID基盤、ネットワーク制約、データ形式、既存システムの改修可能性を確認。
- ベンダー比較の軸を統一:見積条件、責任分界、サポート範囲、ログ要件を同一基準で評価。
- 要件テスト(疑似運用):権限、監査ログ、データ取扱い、連携、運用手順をテストケース化。
- 移行と廃止の計画:データエクスポート、復旧、段階移行、並行稼働の要否を検討。
- 最終決定と運用設計:SOP、障害対応、エスカレーション、定期レビューを確定。
- 契約条件の確認:サポート、SLA、セキュリティ補足、変更管理、データ返却/削除の条件。
このプロセスは“順番”も重要ですが、同時並行で進めることも現実的です。例えば、要件棚卸しと並行して現行環境のデータ出入力を把握し、連携方式を仮決めします。要件テストの準備と、移行計画(エクスポート、復旧、権限の移し替え)が同時に走ると、手戻りが減ります。
また、意思決定では関係者が増えがちです。経営、情報システム部門、セキュリティ担当、監査部門、法務、財務などが関わる場合、議論の粒度を統一しないと合意形成が難しくなります。そこで、要件棚卸しの段階で「評価軸」「優先度」「合否基準」を文書化し、全員が同じ前提で判断できる状態を作ることが重要です。
条件/要注意事項:判断を誤りやすいポイント
- ログ要件の未確定:監査対応は「保存期間」「取得範囲」「検索性」「改ざん耐性(運用設計含む)」が必要。
- 責任分界の読み替え:「障害時に誰が何をするか」を契約と運用手順で一致させる。
- 移行の前提不足:データ出力の形式や頻度、権限情報の扱いを確認。
- 統合の見落とし:SSOや基幹連携、データ整合性の確認をPoC段階で行う。
さらに誤りやすいポイントとして、次も挙げられます。
- 可用性要件をSLAだけで判断してしまう:実際の運用では保守時間、障害時の通知、縮退機能の有無が効く。
- データ所在の議論が中心で、使い方の統制が抜ける:保存場所だけでなく、誰がどう使えるか、どう削除されるかまで必要。
- 現行業務プロセスの変更影響が見積に含まれない:SaaSは標準に寄せることが多く、業務設計の工数が追加される。
- 性能検証がデータ量/トランザクション量を反映していない:デモ環境で少量データでは判断が難しい。
業界の観点:どのように“合理的な選択”ができるか
情報システムの選定では、SaaSとオンプレミスを二択に見せつつ、実際にはハイブリッド設計(一部はSaaS、一部は自社管理)や段階導入が現実的になることがあります。例えば、業務のうち標準的な機能はSaaSに寄せ、データ統制が厳しい領域や特殊要件はオンプレミス(または別の管理モデル)で対応する、といった組み合わせです。
このとき重要なのは、分断されたシステム間で「ID」「権限」「ログ」「データライフサイクル」をどう統一するかです。ここを詰めないと、セキュリティは担保されているはずなのに、監査や運用の観点で説明が難しくなります。専門家の実務では、アプリ選定と並行して、運用基盤(ログ基盤、監視、権限統合)を設計する流れが成果につながりやすいとされます。
ハイブリッドになることが多い典型例として、次が挙げられます。
- フロント業務はSaaS:入力・申請・承認などのユーザー操作はSaaSで効率化し、バックエンド(データ集約、秘匿データ)は自社側で保持する。
- 監査・ログ基盤は共通化:ログはSaaS側から集約し、SIEMやログ検索基盤を統一して監査対応を一本化する。
- ID基盤は企業標準に統一:SaaS/オンプレミス双方を同一のSSO/プロビジョニング基盤で管理し、権限の棚卸しを統一する。
- DRやバックアップの設計を揃える:復旧目標(RPO/RTO)を全システムで揃え、復旧手順を整合させる。
これらを実現するには、アプリの選定だけでなく「運用アーキテクチャ」を先に考える必要があります。つまり、SaaSかオンプレかの議論を“製品選び”に閉じず、全体設計(ID、ログ、監視、データ統制、復旧)として扱うことが重要です。
関連する信頼できる背景(出典付き)
クラウド利用やセキュリティの考え方は、国際標準や公的機関のガイダンスに強く影響されます。例えば、クラウドサービスのセキュリティや責任分界の考え方は、国際標準で整理されています。
- ISO/IEC 27001/27002:情報セキュリティ管理の枠組みとして広く参照されます。
- ISO/IEC 27017:クラウドサービスの管理策の考え方を補強します。
また、クラウドとオンプレミスの比較に際しては、各国の個人情報保護や情報セキュリティ関連のガイドラインに照らし、ベンダーの開示資料(セキュリティホワイトペーパー、監査レポートの有無など)を確認することが重要です。統計値を一律に当てにするのではなく、要件と証跡に基づく確認を徹底しましょう。
加えて、実務では「第三者監査」や「認証・レポート」の確認も重要になります。例えば、SaaSベンダーがどのような管理策を採用しているか(ISMS等)や、監査レポート(SOC 2等に相当する考え方)を公開しているかは、統制要件の説明の補助になります。ただし、認証を取得しているかどうかは“開始点”に過ぎず、貴社の要件(ログ保持、データ暗号化、契約条件、運用責任)を満たすかは別途確認が必要です。
FAQs:SaaSとオンプレミスのよくある質問
Q1. SaaSとオンプレミス、どちらがセキュリティに強いですか?
A. 絶対的に一方が上というより、責任分界と統制設計が鍵です。SaaSは提供側の管理が増える一方、利用者側が担う権限・ログ・データ運用を満たせるかを確認してください。オンプレミスは自社で設計・運用する分、パッチや監視、復旧手順の品質が重要になります。
さらに具体的に言うと、「セキュリティが強い」という評価は、技術面の強さ(暗号化や脆弱性対応)だけでなく、運用面(誰がいつ何をするか)と、監査面(証跡が残り、説明できる形になっているか)で決まります。SaaSでもオンプレミスでも、運用SOPと監査設計が弱いと、セキュリティ上の要求を満たせないことがあります。
Q2. オンプレミスはコストが高いと聞きます。本当ですか?
A. 一般論としては初期投資の比率が上がりやすく、短期の比較では高く見えがちです。ただし、TCO(複数年の総コスト)で見ると、要件によって逆転する場合もあります。見積条件(保守範囲、運用人件費、ライセンス形態)を揃えた比較が必要です。
また、コストは「契約金額」だけでなく、運用人員の確保難易度や、監査対応の工数、追加開発の有無にも影響されます。オンプレミスは運用を自社でやるため人件費がかかりやすい一方、SaaSは追加オプションやデータ保持・エクスポートにコストが乗ることがあります。要件が“標準から外れる”度合いが高いほど、両者のコスト構造が変わります。
Q3. SaaSで監査対応はできますか?
A. 多くのSaaSは監査ログや証跡の取得機能を備えますが、保存期間、検索性、改ざん耐性、権限設計の運用手順が要件に合うかがポイントです。契約条件と運用SOPまで含めて評価しましょう。
監査対応の実務では、次のような「監査で問われる形」を前提に設計します。
- 監査ログがいつでも追える(検索できる)状態か
- 監査対象期間が満たされるか
- アクセスの理由(申請番号、チケット番号、承認者など)まで紐づけられるか
- ログの保管が改ざんされない仕組みになっているか
- 証跡を監査人に提示する手順が定義されているか
Q4. 移行が不安です。確認すべき項目は?
A. データのエクスポート形式、連携設定やマッピングの扱い、ログの持ち出し可否、段階移行の可否、復旧の手順(バックアップ、復元テスト)です。PoCでは確認しにくいことがあるため、要件テストに組み込むのが実務的です。
移行の不安は“移行できるか”だけでなく、“移行後に運用と監査が同じように成立するか”にあります。たとえば、移行後に権限の粒度が変わる、ログの相関ができない、検索フィールドが欠けると、監査対応が困難になります。したがって、移行テストでは「移行後の運用観点(監査・障害対応・日次運用)」まで検証するのが望ましいです。
Q5. ハイブリッド運用は難しいですか?
A. 難易度は設計次第です。分断された状態で運用すると、ID・権限・ログ・データライフサイクルの統一が課題になりやすいです。統合基盤(ログ基盤、監視、認証連携)を早期に設計できるかが成否を左右します。
ハイブリッド運用では、統一できるもの(ID基盤、ログ基盤、監視の粒度、インシデント対応フロー)と、揃えにくいもの(データ保存方式、ベンダー仕様、更新周期)を整理し、揃えにくい領域には“補完の設計”を入れることが重要です。例えば、更新周期の違いがある場合は、統合テストや影響確認のスケジュールを同期させるなどの工夫が必要になります。
まとめ:SaaSとオンプレミスを“要件起点”で選ぶ
SaaSとオンプレミスの比較は、イメージや評判よりも責任分界、セキュリティ統制、運用体制、総コスト、移行可能性を軸に行うほど精度が上がります。まずは要件を棚卸しし、同一条件でベンダー情報と実装可能性を検証すること。最後に運用SOPと移行計画まで含めて意思決定すれば、導入後の手戻りを抑え、組織に合った形でシステムを定着させられます。
意思決定の現場では、SaaSかオンプレかという二択の議論に引きずられがちです。しかし実際の成功は、どちらを選んだかよりも、選択したモデルの前提を理解し、要件を満たす形に運用設計・監査設計・統合設計を落とし込めたかで決まります。したがって、要件の優先順位を明確にし、それに沿って評価軸とテストケースを設計することが、結果として最も合理的な道になります。