SaaSとオンプレミスの選び方
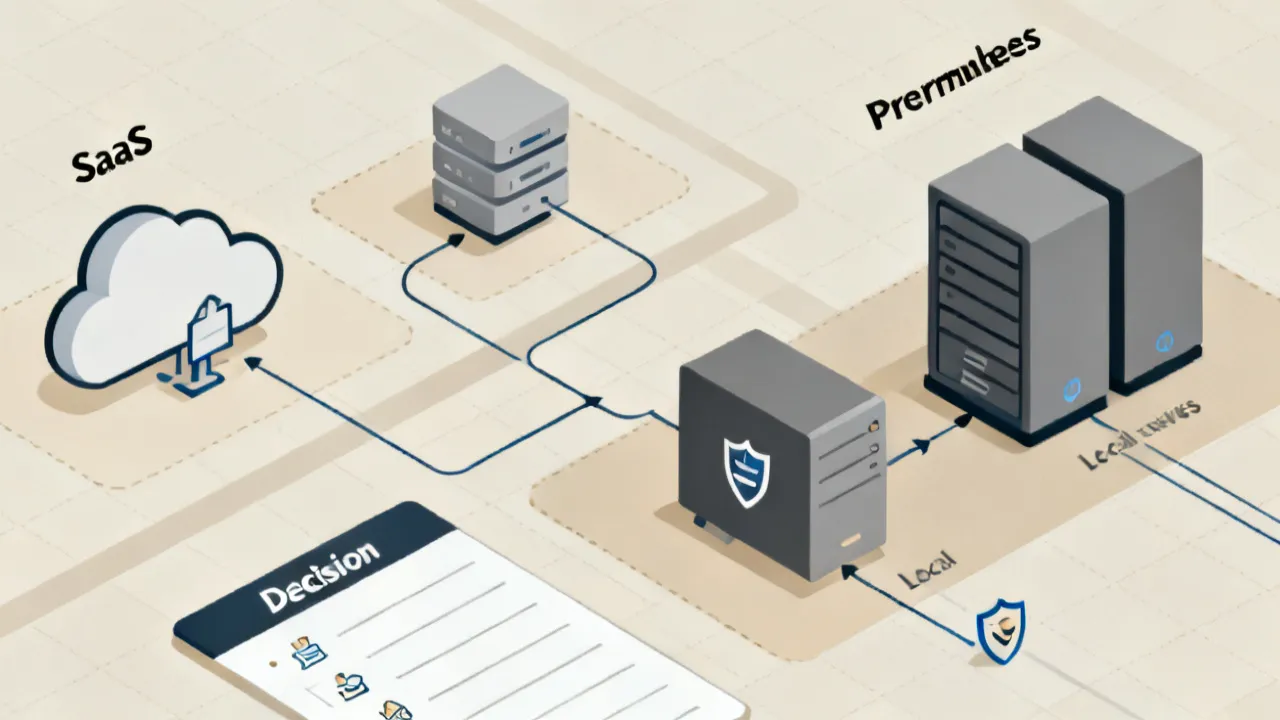
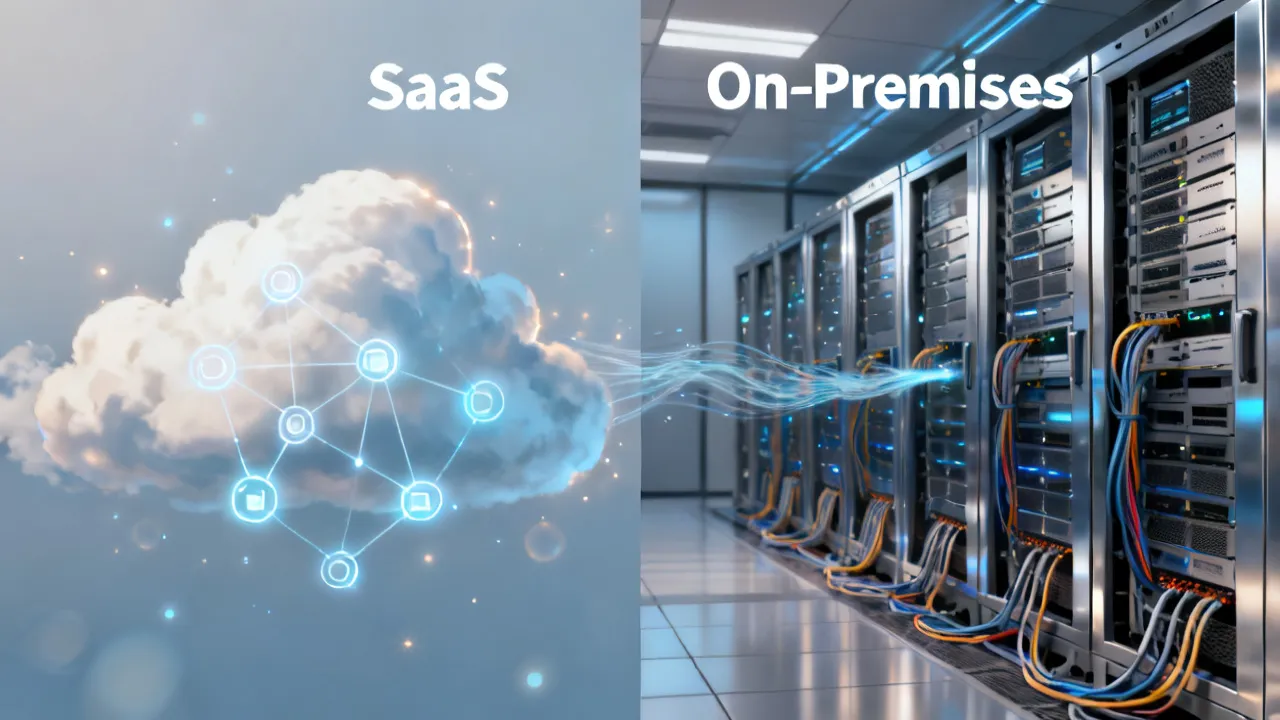
本ガイドでは、SaaSとオンプレミスを比較し、要件に合う方式を判断するための実務ポイントを整理します。SaaSは多くの業務をクラウド上で提供する形態で、オンプレミスは自社環境にシステムを構築して運用する方式です。要件定義、セキュリティ、コスト、運用体制を客観的に検討します。
結論:SaaSかオンプレミスかは「要件」で決める
SaaSとオンプレミスは、どちらが優れているというより「満たすべき条件」と「運用できる体制」で最適解が変わります。最初に確認すべきは、データの取り扱い方針(保管場所、保持期間、アクセス制御)、ネットワークや稼働の前提、そして業務要件の変化速度です。これらが固まるほど、SaaS導入の合理性(迅速な立ち上げ、機能の継続改善)か、オンプレミスが持つ統制力(構成の自由度、特定環境への適合性)かが見えてきます。
また、実務の感覚としては「決める前」と「決めた後」のギャップが失敗要因になりやすいです。決める前に責任分界や監査・移行・復旧を詰めておけば、決めた後の運用はスムーズになり、逆に決めた後に詰めると、認証や権限、データ形式、監視項目の整合が取れずに手戻りが発生します。したがって、選定プロセスでは“機能比較”よりも“運用比較”を主軸に据えるほど、ブレない判断につながります。
なぜ比較が重要か:SaaSとオンプレミスの「設計思想」が違う
SaaS(Software as a Service)は、アプリケーションを提供事業者が運用し、利用者はブラウザやクライアント経由で機能を使う形態です。一方、オンプレミスは自社がサーバやミドルウェアを設計し、運用責任を含めて管理するアプローチです。この違いは、セキュリティ、可用性、変更管理、そして総コストの見え方(初期・運用・移行のバランス)に直結します。
たとえば、SaaSは一般的に「利用者側でサーバを管理しない」設計思想です。つまり、基盤のパッチ適用や脆弱性対応、監視の一部、冗長化などは提供側の運用に寄ります。その代わり、利用者側は「データの入力・権限・監査ログ・エクスポート」に責任が残りやすい構造です。オンプレミスは逆に「自社が基盤を運用する」設計思想であり、構成の自由度やネットワーク制御の強さは得られますが、アップデートや監視、復旧演習まで自社側の負担になりやすい傾向があります。
設計思想の違いは、単なる技術差ではなく、組織のプロセス差として表れます。たとえば変更管理では、オンプレミスは自社主導でリリース判断をできますが、検証と承認フローが必要になります。SaaSは、提供側のアップデートが進むため、利用者は「受容する変更」を運用側で吸収する必要があります。ここを認識しないまま導入を進めると、「想定外の挙動が増えた」「監視やアラートが合わなくなった」などの問題が起きやすくなります。
最重要論点1:セキュリティとガバナンス(責任分界の明確化)
まず「誰が何を責任持つか」を書面で確認することが現場では最も効きます。SaaSでは、提供事業者がアプリ基盤のパッチ適用や基盤セキュリティを担うケースが多い一方、利用者側はアカウント管理、権限設計、データの分類・入力ルール、監査ログの扱いなどに責任が残ります。オンプレミスでは、利用者側の運用負荷は増える傾向がありますが、構成やログ、ネットワーク制御の設計を自社要件に合わせやすい利点があります。
セキュリティ要件を評価する際は、単に「暗号化しているか」だけでなく、認証(SSO、MFA等)、監査ログの提供範囲、保持ポリシー、退避(バックアップ/リストア)手順、そしてインシデント時の連携(通知のタイミング、調査協力範囲)まで確認してください。これらはSaaSとオンプレミスで差が出やすい領域です。特に監査ログは、存在しているかどうかより「どの粒度で、どれくらい保持され、誰がいつ閲覧できるか」が重要です。監査対応の実務では、ログの“保管場所”と“運用”が同じくらい効いてきます。
さらに、データ分類(機密/社外秘/公開など)とアクセス制御の設計がズレると、SaaSであってもオンプレミスであってもガバナンス違反につながります。たとえば、同一テナント内での権限分離が十分でない、部署単位での閲覧制御が要件に合わない、外部委託先のアカウント管理方法が確立していない、といった問題は典型例です。要件定義の段階で、データの種類ごとに「保存先」「閲覧者」「更新者」「削除者」「エクスポート可否」を明文化しておくと、契約と技術の両面で整合が取りやすくなります。
また、セキュリティは“手段”だけでなく“運用”と“証跡”です。例として、SaaSでSSOやMFAを導入しても、例外ユーザー(ベンダー、短期派遣、退職間近など)の取り扱いが決まっていないと、現場は結局「一時的に管理しづらい抜け道」を作ってしまいます。オンプレミスでも同様に、管理者権限の運用(申請→承認→付与→定期棚卸→剥奪)を設計せずに運用を始めると、結果的に権限が肥大化します。
そのため、比較では次の質問を必ず入れてください。監査時に、必要な証跡(ログ、変更履歴、権限の付与/削除履歴)が揃うか?提供側・利用側どちらがどの証跡を提供できるか?「法令/業界ルール(個人情報、特定の規制)に対して、SaaS契約で必要な条項が含まれるか?」です。契約条項は、単なる法務の話ではなく、実務での問い合わせや調査協力の範囲を決める“運用設計”そのものです。
最重要論点2:可用性と性能(SLO/SLAと運用設計)
可用性は「契約上のSLA」だけで判断しない方が安全です。SaaSでは、提供事業者側がインフラ冗長化や運用体制を持つことが多い一方、利用者側のネットワーク品質、利用地域の制約、同時利用数などが体感性能に影響します。オンプレミスでは、自社で冗長化や監視、容量計画を行うため、設計の質と運用成熟度が成果を左右します。
比較の段階で重要なのは、「障害時に何を優先するか」「ピーク時の要件(レスポンス、バッチ時間)」「監視とアラート設計(誰が見て、どう判断するか)」を具体化することです。たとえば同じ“可用性”でも、業務が止まって困る時間帯や、業務影響の度合いは組織で異なります。金融や医療など停止許容度が低い業務では、復旧時間(RTO)やデータ損失許容(RPO)の設計が、SaaSかオンプレミスかよりも先に必要になります。
性能要件も同様です。SaaSは標準的なアクセスパターンでは問題なくても、特定ユーザーの大量操作や、バッチ連携のピーク、または検索条件の偏りなどで遅延が顕在化することがあります。オンプレミスは逆に、自社の構成やチューニングで最大性能を狙える反面、構成変更や容量追加のタイミングを誤るとボトルネックが増えます。
性能比較では、契約書の数字だけでなく、実測に基づく検証を推奨します。具体的には、想定ピークの同時利用数、代表的な操作(ログイン、一覧表示、検索、更新、承認フローなど)、外部連携(API呼び出し頻度、待ち時間、リトライ方針)、そしてバッチの処理時間目標を決めて、PoC(概念実証)や負荷評価を行うと、体感と要件のズレが減ります。
さらに運用設計では、監視項目を“用意する”だけでは足りません。“見て判断できる状態”にする必要があります。アラートが多すぎると無視され、少なすぎると検知が遅れます。SaaSの場合、提供側の監視が存在していても、利用者側が欲しい観点(例えば特定機能の応答遅延、アカウントロックの増加、連携失敗の増加)でアラートが出るとは限りません。そのため、SaaS利用者側として、アプリケーションログ、メトリクス、監査ログから必要な指標を集めて判断できるように設計します。
オンプレミスでは、監視の設計責任が自社側に寄るため、監視基盤(例:統合監視、ログ集約、ダッシュボード)の整備が必要になります。ここで重要なのは、監視を“技術的に可能か”ではなく、“運用が回るか”で判断することです。たとえば障害時の一次切り分け手順が手順書になっていない、エスカレーション先が決まっていない、復旧手順の訓練がない、などは、可用性の実効性を下げます。
最重要論点3:コストは“見積り項目”で決まる
価格(コスト)は、単純な月額・年額の比較だけでは誤解が生まれやすいです。SaaSは導入初期が比較的軽く、月額課金や従量要素が見えやすい場合があります。一方、オンプレミスは初期投資(サーバ、ネットワーク、ストレージ、ライセンス、構築)や運用人件費、保守費が発生しやすい傾向です。
重要なのは、次の観点で総コストを分解して見積もることです。①ライセンス形態(席課金/機能課金/従量など)②導入・移行(データ移管、移行計画、教育)③運用(監視、パッチ、バックアップ)④拡張(容量増、機能追加、追加サーバ)⑤解約/撤退(データエクスポート、移行再設計)。この分解を行うと、SaaSとオンプレミスの価格構造の違いが実務として捉えやすくなります。
コスト見積りでは、隠れコストになりやすい項目にも目を向ける必要があります。たとえばSaaSでは、追加ライセンス(管理者、監査担当、外部委託先のアカウント)、データ抽出やレポート作成のための追加機能、連携のための別契約(iPaaSやSAML統合など)、あるいは高負荷時の従量(API呼び出し回数、ストレージ増)が後から効いてきます。オンプレミスでは、設備費だけでなく、障害対応要員、運用代替(突発対応)、保守契約の範囲(何時間以内に交換部品が届くか)、データ保管のためのストレージ増設などが“実際のコスト”です。
また、コストは会計上の見え方(CAPEXかOPEXか)によって意思決定が変わることがありますが、実務では「総保有コスト(TCO)」で比較する方が納得感が出ます。ここでいうTCOは、単に金額の合計ではなく、期限(3〜5年、場合によっては7年)で累積し、さらに移行や撤退に伴う“再投資”のリスクを織り込みます。特定の製品にロックインされる形で契約条件やデータ形式が硬い場合、撤退コストは大きくなるため、最初から見積り項目に入れておくと良いです。
加えて、性能や可用性を満たすための追加費用は見落とされがちです。たとえばSaaSで高可用性オプションや専用環境を追加するとコストが上がる、オンプレミスで冗長化を行うと設備が増える、運用要員の確保が必要になる、などです。費用対効果は「安い/高い」ではなく「要件を満たすためにどれだけの投資が必要か」で判断すると、後戻りが減ります。
業界の実務感:選定は「データの性質」「変更頻度」「組織能力」で分岐する
業界経験を踏まえると、意思決定はだいたい次の条件で分岐します。データが比較的標準化され、入力・参照の運用が明確で、利用者の増減に応じて柔軟にスケールしたい場合はSaaSが適しやすいです。逆に、データの取り扱いに強い制約があり、特定のネットワーク境界、ソフトウェア構成、既存システム連携の都合で設計自由度が必要な場合はオンプレミスが選ばれやすくなります。
また「変更頻度」も鍵です。業務が短い周期で改善され、機能の継続導入が価値になる領域では、SaaSのアップデート頻度がプラスに働くことがあります。オンプレミスは変更管理が自社主導になりやすい一方、リリースサイクル設計や検証工数が必要です。特に承認フローや規制対応が絡む領域では、アップデートが“早いこと”が必ずしも良いとは限りません。その場合はSaaSでも利用者側で適用タイミングを管理する仕組み(利用計画、段階導入、影響評価)を組み込む必要があります。
「組織能力」も現実的な分岐点です。運用成熟度が高く、監視・復旧・変更管理が回せる組織はオンプレミスでも成果を出しやすいです。逆に、運用要員が限定されていたり、属人化していて手順化が進んでいない組織では、SaaSの“運用委譲”がむしろ安全策になります。ただし、委譲すれば何もしなくて良いわけではありません。利用者側の運用(アカウント管理、監査対応、連携監視、教育)まで含めて設計しないと、安全性は担保されません。
さらに、データの“ライフサイクル”を考えると分岐が明確になります。たとえば、短期間で活用し、一定期間後に削除するだけのデータはSaaSの保持条件が合えばスムーズに進みます。一方、長期間保管して監査や照会に対応する必要があるデータでは、保持期間、削除方式(論理削除/物理削除)、バックアップ含む扱い、エクスポート形式が重要になります。このあたりが要件の読み違いになると、後から“合わなかった”が判明しやすいです。
SaaS導入のメリット(要点)
- 立ち上げが速い:構築や初期設定の負担が小さくなりやすい
- 機能改善が継続:提供事業者の開発・改善が反映される
- 運用負荷の分散:パッチや基盤運用の一部を委譲しやすい
- スケールの柔軟性:利用人数や機能に応じた調整がしやすい場合がある
このメリットは、単に「早い」「楽」というだけではなく、意思決定と運用のリードタイムを短縮できる点にもあります。たとえば、SaaSではインフラ調達やサーバ構築待ちが減り、PoCから本番への移行判断を早くできます。その結果、事業側の仮説検証サイクルが回りやすくなるケースがあります。
また、SaaSは機能改善が継続するため、標準機能で業務要件を満たせる範囲が広がっていく可能性があります。逆に、オンプレミスで同じことを実現しようとすると、自社でバージョンアップ計画を立て、互換性確認や検証工数を投入しなければなりません。もちろんSaaSでも検証は必要ですが、基盤側の負担が減る分、検証に集中しやすくなります。
オンプレミス導入のメリット(要点)
- 環境の統制:ネットワーク境界や構成を自社要件に合わせやすい
- 既存基盤との整合:レガシー連携、特定ミドルウェア前提の要件に適合しやすい
- 運用方針の一貫性:自社の監視・保守プロセスに組み込める
- 撤退設計を設計しやすい場合がある:データ移行手順の統一が可能
オンプレミスのメリットは統制にありますが、統制とは単にネットワーク制限だけではありません。たとえば、ログの形式や保存方式、障害時の調査手順、アプリケーションの実行環境、暗号鍵の保管方針など、細かな運用設計を自社のプロセスに合わせられる点が大きいです。特に、社内に既存の監視基盤・資産管理・チケット運用がある場合、オンプレミスに寄せると“既存の当たり前”に載せられるため、運用定着が早まることがあります。
また、オンプレミスは独自連携や特殊なミドルウェア構成との適合性が高いことがあります。たとえば、特定の旧世代OS、独自の認証基盤、特定ネットワーク装置との相互運用などが絡む場合、SaaSの標準連携だけでは要件が満たせない可能性があります。このような場合、設計自由度が必要になるためオンプレミスが選ばれます。
よくある失敗パターンと、回避策
失敗1:「価格だけ」で決め、移行や運用の見積りが薄い。
回避策:総コストを分解し、移行・教育・運用の工数を必ず見積もる。
価格比較は直感的ですが、実際の予算は移行・教育・連携・監査対応で膨らみます。特にSaaSでは、初期費用が軽く見えるぶん、連携や権限設計、追加ユーザー、監査対応のための運用工数が“後から”効いてくることがあります。オンプレミスでは初期費用が見えやすい反面、運用人件費や保守の範囲、設備更改のタイミングが見落とされやすいです。
失敗2:セキュリティの責任分界が曖昧で、監査要件を満たせない。
回避策:監査ログ、権限設計、保管/削除、通知手順を契約・技術資料で確認。
責任分界が曖昧だと、監査で「必要なログはどちらにありますか?」が解決できません。SaaSの場合、提供側がログを保持していても、利用者が監査として必要な形式で取得できないケースがあります。オンプレミスの場合は、自社でログ保持を設計しないと、監査時に証跡が不足します。回避策としては、監査要件から逆算して、ログ項目と保持期間と取得方法を明文化し、PoCで実際にデータを確認することが有効です。
失敗3:性能要件(ピーク時の応答、バッチ時間)の評価を先送りする。
回避策:PoCや負荷評価で、体感と要件を一致させる。
性能問題は「いつ起きるか」が重要です。普段の運用では問題が見えず、月末・期末・締め処理・特定イベントで急に遅くなる、というパターンが多いです。SaaSでもオンプレミスでも、運用の“山”を想定した検証が必要になります。さらに連携が絡む場合、どこがボトルネックか分解する必要があるため、ログと計測点を事前に決めておくと切り分けが容易になります。
失敗4:データ移行後の運用設計がない。
回避策:移行後の監視項目、エスカレーション、バックアップ検証を計画に含める。
移行は“完了”ではなく“運用開始”です。移行データの品質検証、参照整合性、権限適用の漏れ、削除・更新の挙動差、バックアップの復旧検証などを、移行後の定常運用に落とし込む必要があります。移行計画に“検証期間”が設けられていないと、問題が表面化したときに責任者や手順が不明になり、解決が遅れます。
比較の補助:条件/要件を整理するチェックポイント
比較を進める際は、次の質問に答えられるかが重要です。たとえば「データ保管はどこまで許容されるか」「社内ルール上、特定ネットワークからしかアクセスできないか」「監査ログは誰が、いつ、どの粒度で閲覧する必要があるか」「障害時にどの復旧順序が求められるか」。この粒度で整理できるほど、SaaSかオンプレミスか(あるいはハイブリッドか)の判断が早くなります。
さらに深掘りすると、判断がブレにくくなります。例えば「将来、部署が増える可能性はどれくらいか?」「外部委託先が増える可能性はあるか?」「認証方式は今後SSO中心に移行する方針か?」「API連携は増える見込みか?」といった“変化の方向”を問うことが重要です。SaaSは変化に強い場合が多い一方、契約や機能制約が追いつかないと対応できないことがあります。オンプレミスは自由度がありますが、変化に合わせて構成変更や運用を回す体制が必要です。
また、データの扱いでは「削除・保管の粒度」も見落とされがちです。全削除なのか、論理削除のみなのか、バックアップからの復元も含めてどのタイミングで“実質削除”が完了するのか、などです。これらはSaaSとオンプレミスで仕様差が出やすいので、技術仕様書と契約条項の両方で確認してください。
比較テーブル:SaaSとオンプレミスを要件別に当てはめる
| 評価軸 | SaaSが向きやすい条件 | オンプレミスが向きやすい条件 |
|---|---|---|
| 導入スピード | 短期間で立ち上げ、検証を早めたい | 構築・調整に時間をかけてもよい |
| 運用負荷 | 基盤運用の委譲を前提にしたい | 監視・保守を自社プロセスに組み込みたい |
| セキュリティ責任 | 契約で責任分界が明確にできる | ネットワーク/構成を自社統制したい |
| データ取り扱い | 保管場所や削除方針を許容できる | 保管場所・アクセス経路に強い制約がある |
| 連携要件 | API連携や標準連携で要件を満たせる | 独自ミドルウェア/既存基盤の深い統合が必要 |
| 性能要件 | 提供仕様と検証で目標を満たせる | 特定構成で最大性能を狙いたい |
| コスト構造 | 月額や利用形態の積算が納得できる | 初期投資と運用費を良いで最適化できる |
| 変更管理 | アップデート受容が運用に合う | リリースタイミングを自社主導にしたい |
このテーブルは判断の“最初の地図”として使うと効果的です。ただし実際の意思決定では、同じ評価軸でも重要度が異なることがあります。たとえば導入スピードが重要でも、監査要件が満たせない場合はSaaSが選べません。反対に、運用負荷が重要でも、監査ログの取得が要件を満たすならSaaSで進める余地があります。つまり、単に列のどちらに当てはまるかより、「自社の優先順位」を乗じて点数化する方がブレにくいです。
また、ハイブリッドはこの表では整理しきれない側面があります。SaaSとオンプレミスを分ける場合、認証・権限・監査・データ連携の境界が増えるため、運用の複雑性が上がります。したがって、ハイブリッドの判断では「境界をまたぐ要件(監査の統一、ID管理、ログ相関)」を追加の評価軸として考えると失敗が減ります。
手順:選定から移行までのステップ(実務の流れ)
- 要件定義:目的、対象業務、データ分類、監査要件、性能要件、稼働要件(時間帯や想定負荷)を整理する。
- 責任分界の確認:SaaSの場合は契約・技術資料で、提供側/利用側の責任範囲を明文化する。
- コストの分解見積り:初期・移行・運用・拡張・撤退の項目に分けて、期間(例:3〜5年等)で比較可能にする。
- 技術検証(必要に応じてPoC):連携、権限、監査ログ、性能、バックアップ/復旧の考え方を確認する。
- 運用設計:監視項目、アラート、エスカレーション、変更手順(SaaS側の更新頻度を含む)を決める。
- 移行計画:データ品質、移行リハーサル、ロールバック方針、教育計画を策定する。
- 定着と評価:導入後のKPI(利用率、問い合わせ件数、障害傾向、監査対応時間など)で見直す。
このステップをさらに“実務で使える形”に落とすなら、各フェーズで成果物(アウトプット)を明確にします。たとえば要件定義では、要件定義書だけでなく「データマップ(どこに何があるか)」「権限マトリクス(誰が何をできるか)」「監査要件表(ログ項目、保持期間、取得方法)」まで作ると、その後の比較と検証が速くなります。
責任分界の確認では、契約書の確認だけで終わらせないことが重要です。技術資料や設定ガイドを確認し、「どの設定が利用者側で、どの設定が提供側で管理されるか」を把握します。SaaSの場合、画面上は同じように見えても、裏側の制御が異なることがあります。例えばアクセス制御が“設定できるように見える”だけで、実際にはデータの暗号化鍵の管理が提供側に寄っている場合、要求する統制と食い違うことがあります。
技術検証(PoC)では、単に動作確認で終わらず、運用面の検証(権限エラー時の挙動、監査ログの出力、障害時の復旧手順、バックアップの復元可能性)まで確認してください。とくにバックアップは“あるかどうか”ではなく“復元テストが可能か”“復元にどれくらい時間がかかるか”“復元の手順がドキュメント化されているか”が実務では重要です。
運用設計では、監視項目の策定だけでなく、運用の“役割分担”も重要です。一次切り分け(アプリ側か連携側かネットワーク側か)、二次切り分け(ログのどこを見るか)、エスカレーション(提供側に問い合わせる条件、調査協力の範囲)、そして復旧手順(ロールバック、代替手段)まで決めると、障害時の混乱が減ります。
移行計画では、移行リハーサルをできるだけ実施するのが望ましいです。リハーサルで見えるのは、データ品質だけではありません。権限が想定通りに反映されない、参照整合性が崩れる、レポートの数値が一致しない、教育資料が不足して操作ミスが起きるなど、定着に関わる問題が表面化します。ロールバック方針も重要です。ロールバックできる範囲と条件(いつまで戻せるか、どのデータが戻せない可能性があるか)を事前に合意しておくと、切り替え時の意思決定が安定します。
条件/要件:判断を誤りやすいポイント
- 監査対応が曖昧:監査ログの粒度や保持期間が要件を満たさないケースがある。
- 移行の“後”を見ていない:移行後の運用(監視・教育・手順書)が不足すると定着しない。
- 性能要件の検証不足:ピーク時やバッチ処理の体感差が後から問題化しやすい。
- 撤退/乗り換えを想定していない:データエクスポート可否、形式、手順を事前に確認する。
監査は“導入後”に困ることが多いです。例えば監査期間が到来して初めて「必要なログが抽出できない」「保持期間が足りない」「ログの粒度が不足している」と判明することがあります。回避策としては、PoCや検証の段階で実際に監査ログを取得し、監査要件表に照らしてチェックすることが有効です。SaaSの場合は提供側の仕様差により、抽出形式が期待と異なることもあるため、サンプルデータで確認することを推奨します。
移行の“後”を見るとは、単に手順書を作ることだけではありません。運用では「問い合わせ対応」「障害の切り分け」「ユーザー教育の継続」「権限の定期棚卸」「テンプレートやマスターデータの管理」などが発生します。特に権限棚卸は、最初はうまくいっても時間とともにズレが出るため、運用のタイムテーブルに組み込む必要があります。
撤退/乗り換えは、意思決定時点では軽視されがちですが、実務では重要です。データ形式が非標準で、エクスポートが難しい、エクスポートに時間がかかる、出力が提供仕様に依存していて再現性がない、といった問題が起きます。撤退を前提にする必要はないですが、“出口戦略”として最低限「エクスポート形式」「エクスポート可能な範囲(どのテーブル/どの属性)」「タイムライン」「費用」を確認しておくと、将来の選択肢が狭まりにくくなります。
サプライヤー(提供者)選定で確認すべきこと
提供者選定では「製品名」より「運用の仕組み」に焦点を当てると精度が上がります。具体的には、セキュリティの体制、インシデント通知の運用、監査ログの提供方法、APIや連携の安定性、そして契約上の更新・終了条件です。オンプレミスの場合も、基盤やライセンスの保守条件、アップデート方針、互換性の考え方を確認する必要があります。
セキュリティ体制では、脆弱性対応のプロセスが重要です。例えばCVSSスコアに基づく対応期限があるのか、緊急時のパッチ適用の運用がどうなっているのか、提供側がセキュリティレビューや第三者監査(SOC2やISO 27001等)をどの程度実施しているのか、といった観点です。もちろん認証を持っているかどうかだけで判断はできませんが、少なくとも“運用の成熟度”の指標になります。
インシデント通知は、タイミング(どれくらいの時間で連絡されるか)、情報の粒度(影響範囲や対策の提示があるか)、連携方法(調査会への参加やログ提供の可否)を確認してください。通知の運用が曖昧だと、利用者側のインシデント対応チームが動けず、調査が遅れます。契約での条項と、実際の運用例(過去のインシデント対応の公開事例など)を合わせて確認するのが理想です。
APIや連携の安定性は、性能だけでなく“継続性”に関わります。SaaSではAPIバージョンの更新で挙動が変わる可能性があります。そこで、バージョン管理の方針(互換性維持期間、非推奨の告知期間、切替手順)を確認しておくと、連携運用のリスクを下げられます。オンプレミスでも同様に、アップデート時の互換性や、特定プラグイン/ミドルウェアへの依存がどれくらいあるかを確認するべきです。
契約条件では、更新・終了・解約の条項を重点的に見ます。たとえば解約後にデータがどれくらい保持されるか、エクスポートが無料か、有償か、復元支援の範囲などです。オンプレミスではライセンス保守の更新条件、サポート期限(EOL)や、OS/ミドルウェアの互換性方針も重要です。ここを確認せずに運用を始めると、将来の更改でコストと工数が一気に増えることがあります。
よくあるFAQ
Q1. SaaSとオンプレミスの違いは何ですか?
A. SaaSはアプリケーションを提供事業者が運用し、利用者はインターネット等を通じて利用する形態です。一方、オンプレミスは自社環境にシステムを構築して運用し、より高い統制を得やすい反面、運用負荷が増えやすい傾向があります。
ただし“違い”は形態だけではなく、運用の設計責任の所在が異なる点にあります。利用者側が担うのは、アクセス制御、監査対応、データライフサイクル管理、連携監視などです。オンプレミスは構成や基盤運用も含めて責任が広がるため、運用体制の有無が重要になります。
Q2. セキュリティ面ではどちらが安全ですか?
A. 一概には言えません。重要なのは責任分界(提供側と利用側の範囲)と、監査ログ、権限管理、保管・削除方針、復旧手順などの要件適合です。契約・技術資料に基づいて比較してください。
実務では「暗号化しているか」「アクセス制御ができるか」だけで判断せず、監査で必要な証跡が取得できるか、インシデント時の通知が適切か、責任分界が契約で明確化されているかを確認することが重要です。安全性は技術の有無ではなく、運用の仕組みと証跡で担保されます。
Q3. コストはどちらが安くなりやすいですか?
A. 一般論としてSaaSは初期負担が軽く見えやすい一方、オンプレミスは初期投資が大きくなりやすい傾向があります。ただし総コストは移行、運用、拡張、撤退まで分解して見積もる必要があります。
コストは“見える費用”と“見えにくい費用”の差があり、見えにくい費用はプロジェクトの経験値や運用体制によって変わります。したがって、見積もりでは標準的な前提(要員数、作業時間、検証期間)を置きつつも、自社の現実に合わせて再計算することが大切です。
Q4. 途中でSaaSからオンプレミス(または逆)に切り替えできますか?
A. 技術的な可否は連携方式やデータ形式、エクスポート手順、運用設計に依存します。移行可能性(データ持ち出し、形式、手順、性能)を事前に確認することが実務上のポイントです。
切り替え可能性は、データだけでなく、認証基盤や権限の持ち方にも影響します。たとえばSSO連携の方式が違う、監査ログの粒度が異なる、権限モデルが異なると、移行後の運用に手戻りが起きます。実際には“すべてを同じように移す”のではなく、“同等の運用が回る状態に移す”ことが目標になります。
Q5. ハイブリッド運用は有効ですか?
A. 多くの組織で有効になり得ます。たとえば業務の一部はSaaS、データ要件や連携要件が厳しい部分はオンプレミス、という形で役割を分ける考え方があります。ただし、認証・権限・監査統一など運用設計が複雑化するため、要件整理が重要です。
ハイブリッドは“どこに線を引くか”が鍵です。データの境界が曖昧だと、権限の付与や監査の統一ができず、結果として情報漏えいリスクや監査の難易度が上がります。境界を定める際には、データ分類に沿って線を引き、アクセス経路(API、連携、画面操作)ごとに統制ポイントを整理することが必要です。
Q6. 比較の際に低価限そろえるべき資料は?
A. 要件定義書(データ分類・監査・性能)、現行環境図(連携、ネットワーク境界)、候補製品の技術資料、契約条件(更新・終了、責任分界)、運用手順案(監視・復旧・変更)が基本です。
加えて、実際には「現行の運用実態」を示す資料も重要です。例えば問い合わせの傾向(どの機能が問題になるか)、障害対応の所要時間、チケット運用のフロー、権限棚卸の頻度などです。比較対象が“理想の姿”ではなく“現場の実態”に基づくと、判断が現実に近づきます。
まとめ:SaaSとオンプレミスは「目的と責任」で選ぶ
SaaSとオンプレミスの選択は、好みではなく要件適合の問題です。セキュリティの責任分界、可用性と性能の検証、コストを移行・運用まで分解する姿勢、そして提供者(サプライヤー)の運用の仕組みを確認することで、意思決定のブレを減らせます。まずは自社の優先順位(監査、データ取り扱い、立ち上げ速度、運用能力)を言語化し、その条件に照らしてSaaSとオンプレミスを比較してみてください。
最後に実務的な観点として、比較は“比較表を埋める作業”ではなく、“意思決定に必要な前提を揃える作業”です。前提が揃っているほど、担当部署が増えても説明が通り、合意形成が速くなります。逆に前提が曖昧だと、後から論点が増え、プロジェクトが長期化します。要件中心で進めることは、技術選定に留まらず、組織としての意思決定品質を上げることにつながります。
参照(出典の考え方)
本記事では、特定の未検証な数値や誇張された効果を前提にせず、SaaS/オンプレミスの論点(責任分界、監査、移行、運用設計)を中心に整理しました。統計や規格の詳細を必要とする場合は、提供事業者のセキュリティ資料、契約書、ならびに業界団体/公的機関のガイドライン(例:クラウドのセキュリティに関する標準や規格、監査フレームワーク)を参照するのが確実です。
加えて、実装や運用の具体化には、ベンダーの設定ガイド、監査ログの仕様書、APIドキュメント、責任分界を示す技術的資料を必ず併読してください。特に監査ログやエクスポート、復旧(バックアップ/リストア)の仕様は、契約の一般条項だけでは判断できないことがあります。必ず技術文書と実データ(サンプル)を使って確認し、要件定義書との整合を取ることが、最終的な安全性と運用定着に直結します。